

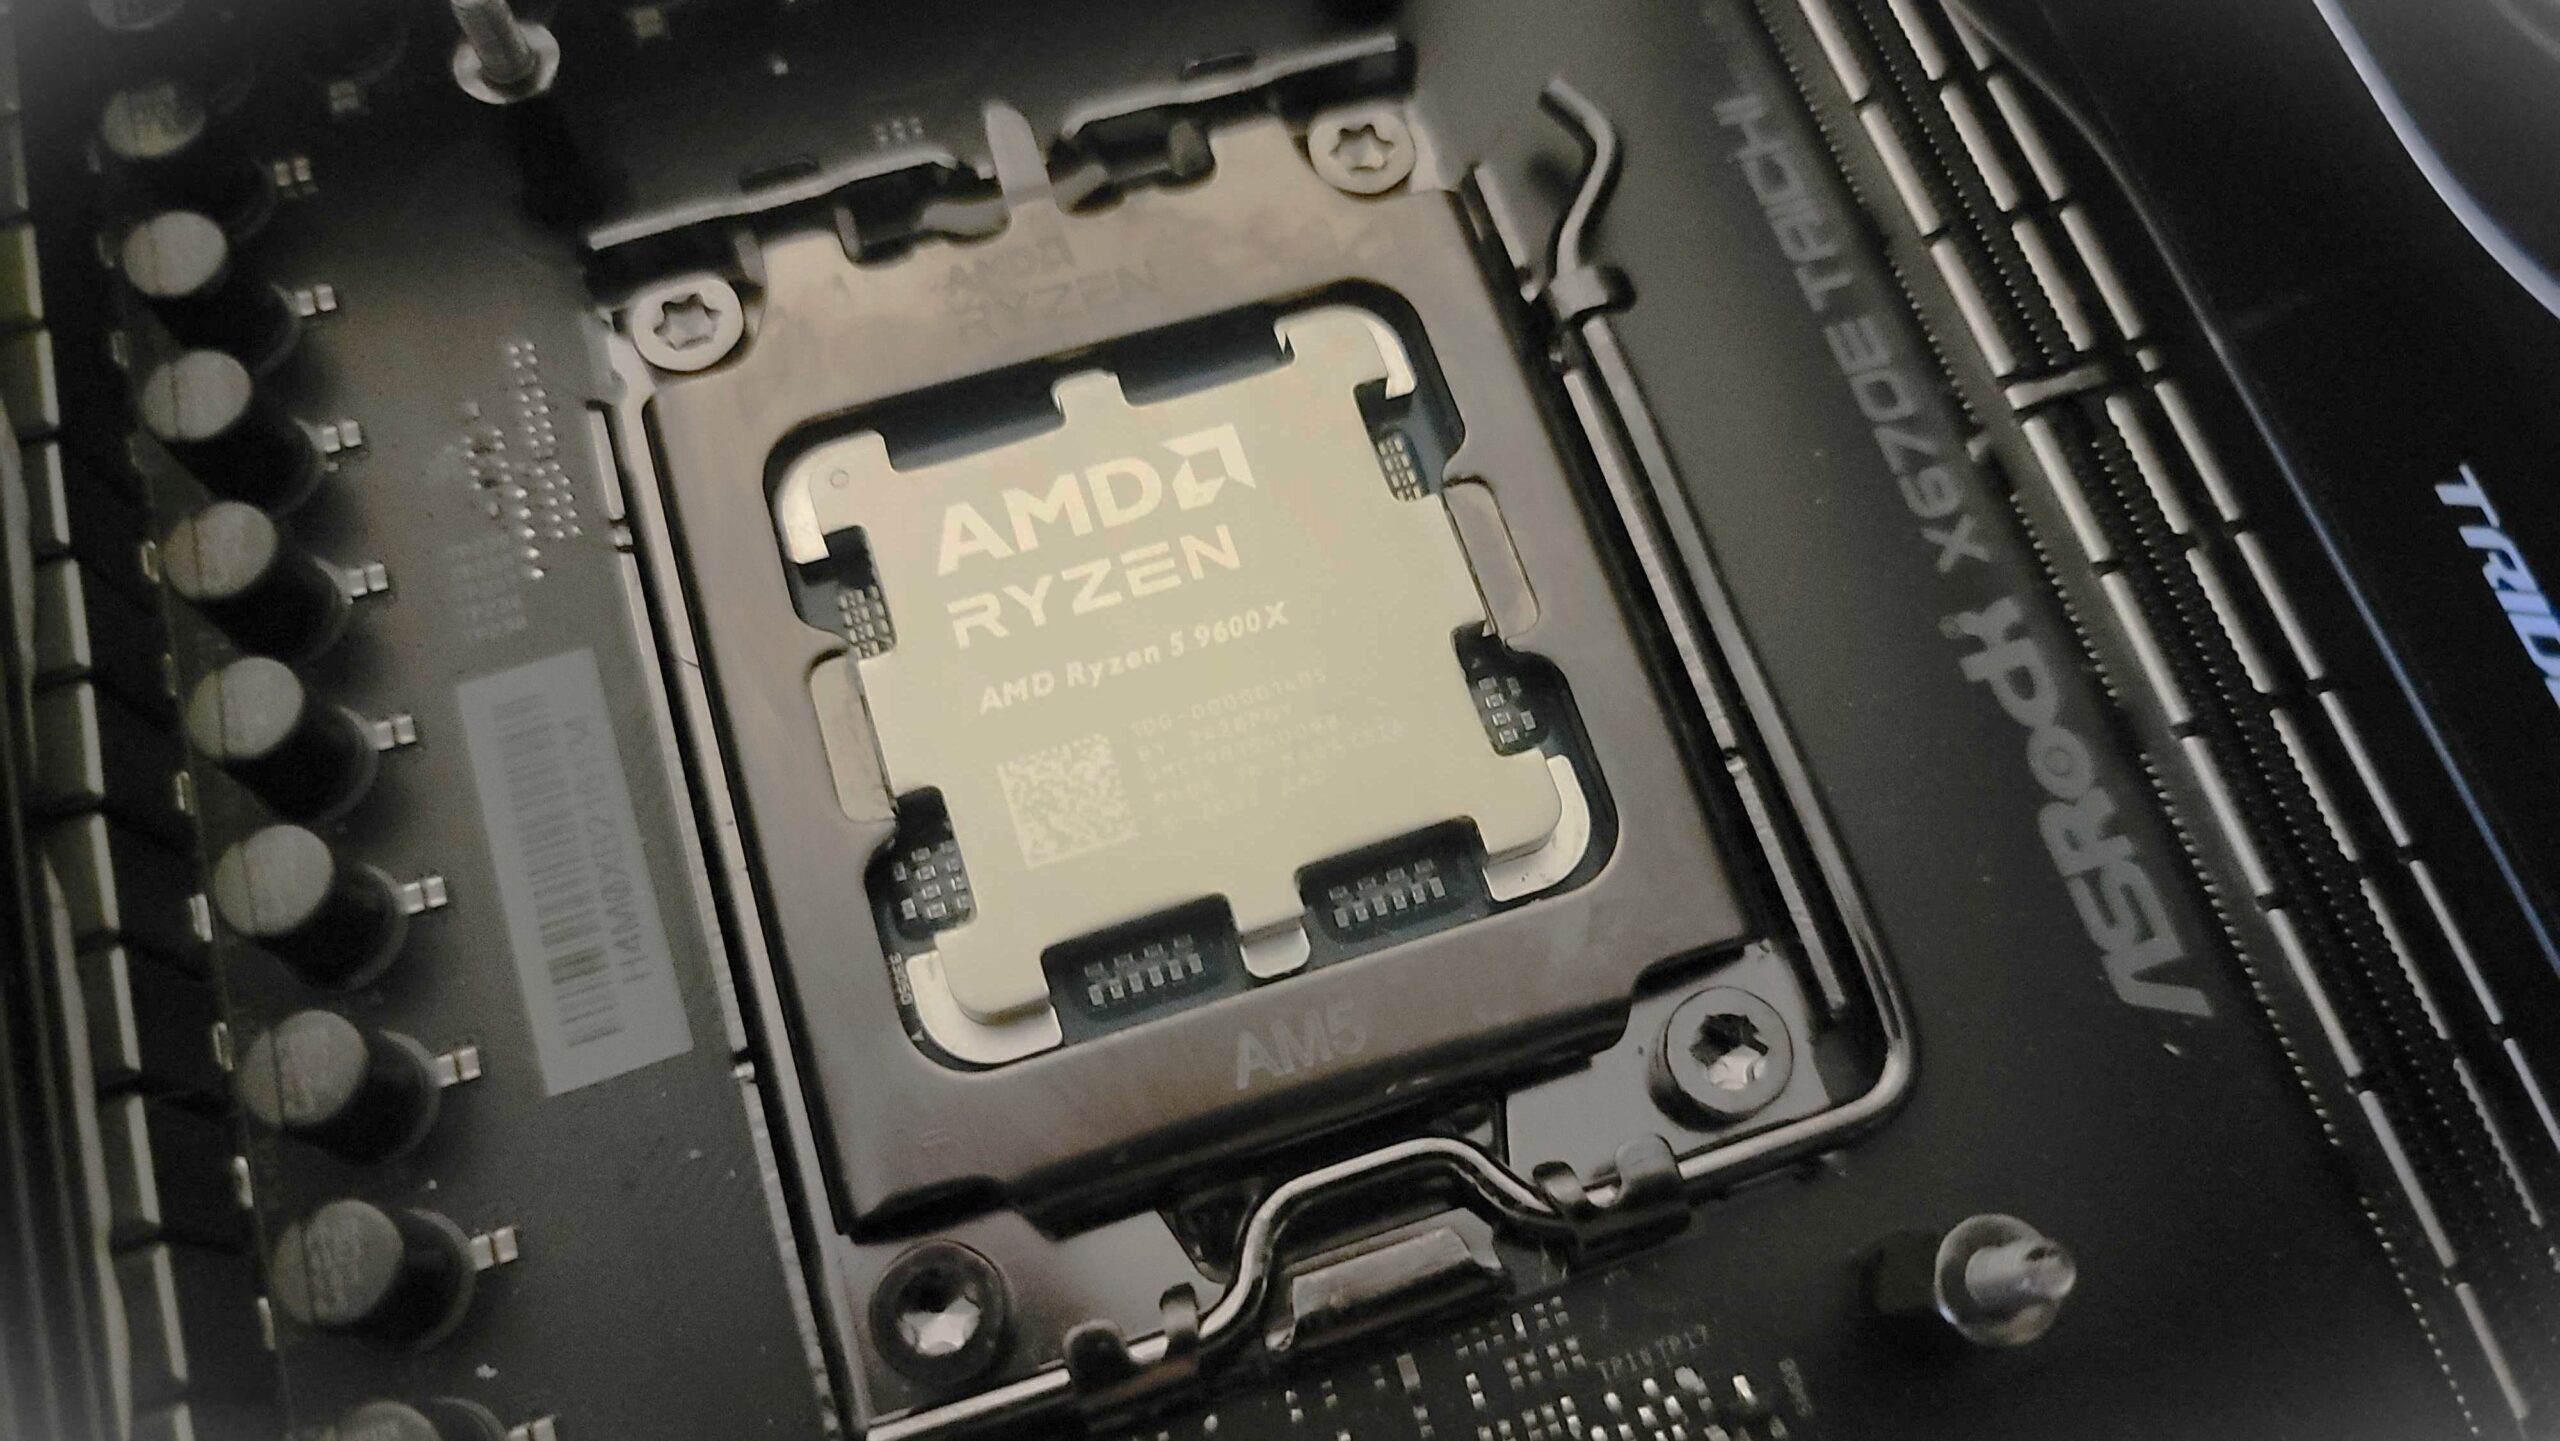
Processadores AMD datados de 2006 supostamente sofrem de uma grave falha de segurança que permite que atacantes se infiltrem em um sistema de forma praticamente indetectável. A AMD Product Security lançou atualizações para várias famílias de processadores para mitigar esse problema, mas nem todos serão cobertos. De acordo com uma declaração dada ao Tom’s Hardware, a AMD disse: “Existem alguns produtos mais antigos que estão fora da nossa janela de suporte de software.” A AMD não tem planos de atualizar seus processadores das séries Ryzen 1000, 2000 e 3000 ou seus modelos Threadripper 1000 e 2000.
No entanto, a maioria dos processadores recentes da AMD já recebeu opções de mitigação para lidar com o problema. Isso inclui todas as gerações dos processadores EPYC para data center, os mais recentes Threadripper e processadores Ryzen. Seus chips de data center MI300A também estão recebendo o patch. A empresa disse que “Não se espera impacto no desempenho” quando questionada sobre as consequências da atualização. Assim, é provável que a empresa ainda esteja realizando testes de desempenho para avaliar completamente os impactos do patch no desempenho geral do sistema.
Estes são todos os chips AMD que devem ter, ou já têm, o patch de segurança disponível:
Estes são todos os chips que estão sinalizados para receber uma atualização até agora, e cobre a maioria dos processadores recentes. No entanto, você notará que vários processadores mais antigos, que são populares entre os consumidores, não estão incluídos nesta lista. Isso inclui os processadores Ryzen 3000 e mais antigos e os chips Threadripper 2000 e mais antigos. Os mais recentes processadores Ryzen 9000 e Ryzen AI da série 300 também não estão incluídos na lista, mas esses modelos recém-lançados podem já ter resolvido essa vulnerabilidade de fábrica. Estamos acompanhando para obter clareza.
Os atacantes precisam acessar o kernel do sistema para explorar a vulnerabilidade Sinkclose, o que requer um vetor sofisticado que geralmente é usado apenas por hackers patrocinados pelo estado, então a maioria dos usuários casuais deve levar isso em consideração.
No entanto, todos os sistemas Ryzen Embedded e EPYC Embedded receberão uma atualização para corrigir a vulnerabilidade. Isso ocorre porque a maioria das máquinas integradas são projetadas para funcionar em segundo plano 24/7 com pouca ou nenhuma intervenção humana por vários anos, o que significa que podem ser usadas como vetores de ataque se não forem atualizadas corretamente.
Mas mesmo que você não tenha segredos de estado armazenados em seu computador pessoal, ainda recomendamos atualizar seus chips se você receber uma atualização da AMD. Dessa forma, você garante que está protegido e não perderá seus dados, mesmo que a vulnerabilidade Sinkclose se torne mais amplamente utilizada.
Fonte: Tom’s Hardware