


Em resposta às preocupações de clientes e reguladores, a Microsoft mudou como a funcionalidade Recall funcionará. A mudança ocorre antes do lançamento dos novos PCs Copilot+ em 18 de junho, tornando a funcionalidade Recall opcional e aprimorando os protocolos de segurança que protegem os dados.
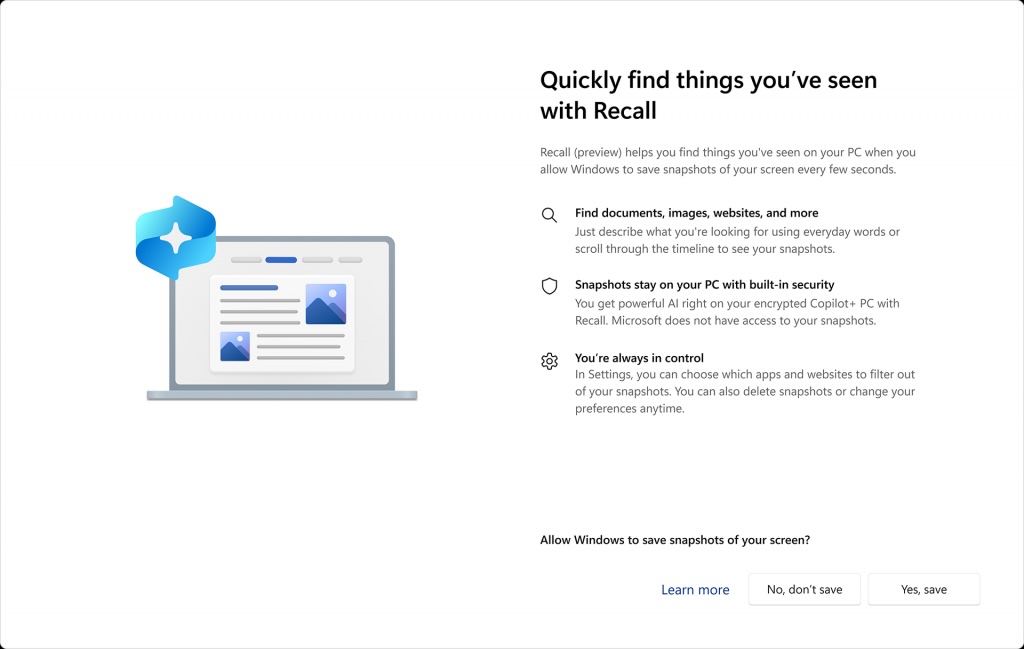
Quando a Microsoft introduziu o conjunto de recursos de IA que tornaram os laptops Copilot+ únicos, os primeiros testadores rapidamente descobriram que a funcionalidade Recall estava ativada por padrão. O Recall tira capturas periódicas da sua área de trabalho a cada poucos segundos.
Usando IA e reconhecimento de imagem, o Recall permite que você pesquise quase tudo o que fez no seu PC. Por exemplo, você poderia perguntar: “O que a vovó disse?” e ele localizaria a última conversa por mensagem instantânea ou cadeia de e-mails com sua avó.
A funcionalidade imediatamente atraiu críticas, pois os testadores descobriram como era fácil para outros acessarem o índice de capturas. Reguladores do Reino Unido apelidaram a funcionalidade Recall de risco potencial de segurança, chamando-a de “pesadelo de privacidade”.
A análise da funcionalidade pelo editor-chefe da Tom’s Hardware, Avram Pilch, apontou os riscos à privacidade apresentados pelo Recall. O Recall poderia capturar imagens contendo informações como senhas, números de segurança social, informações bancárias e mais. Se alguém ganhasse acesso local ao laptop Copilot+, as medidas de segurança originais anunciadas poderiam não ser suficientes para proteger essas informações.
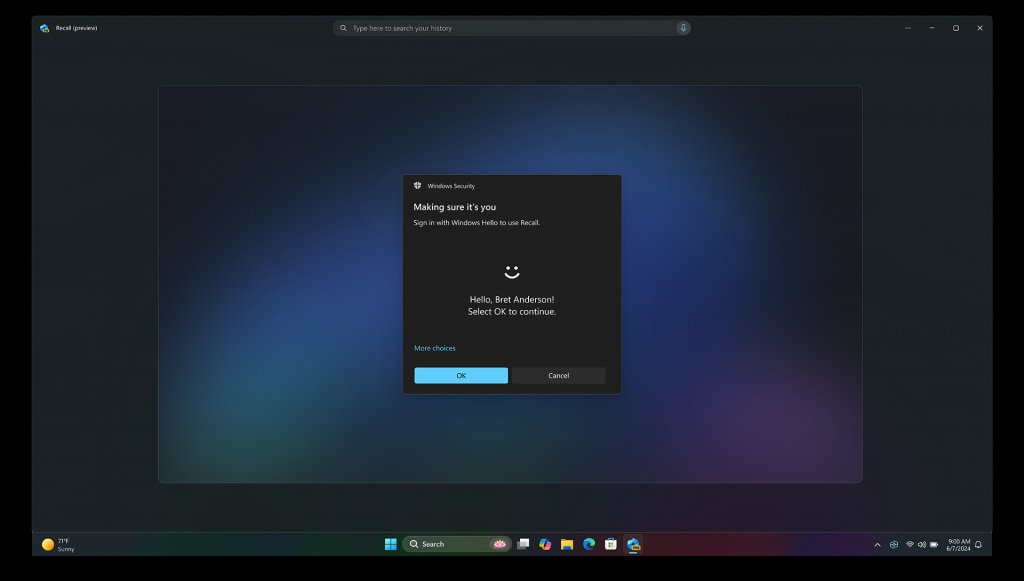
Em uma atualização recente no blog, a Microsoft reverteu certas características da funcionalidade Recall. Agora, os usuários precisam habilitar deliberadamente o Recall para que ele funcione, deixando-o desativado por padrão. Além disso, ativar o Recall exige inscrição no Windows Hello, um recurso de reconhecimento facial. Visualizar ou pesquisar sua linha do tempo do Recall requer prova de presença.

(Crédito da imagem: Microsoft)
A Microsoft também enriqueceu a segurança dos dados do Recall. Usando camadas adicionais de proteção, incluindo descriptografia “just in time” protegida pelo Windows Hello Enhanced Sign-In Security (SES), as capturas do Recall só serão descriptografadas após você se autenticar.
Além de as capturas do Recall não serem compartilhadas com outros usuários ou administradores, acessar o índice e as imagens requer a autorização do proprietário da conta. Além disso, a Microsoft explicou que os usuários podem pausar o Recall e filtrar aplicativos e sites para não serem capturados nas capturas. Eles também podem desativar a funcionalidade completamente se desejarem, após optarem pelo Recall.

(Crédito da imagem: Microsoft)
A Microsoft reiterou a abordagem de segurança incorporada nos PCs Copilot+ para aliviar as preocupações de segurança e privacidade. Estes são PCs com núcleo seguro, que utilizam proteções avançadas de firmware para proteger seus dados.
O processador de segurança Microsoft Pluton, uma tecnologia de segurança chip-to-cloud, também é ativado por padrão em todos os PCs Copilot+. Esta tecnologia aproveita os princípios de Zero Trust para reduzir a probabilidade de credenciais, identidades, dados pessoais e chaves de criptografia serem desativados ou removidos.
Assumindo que testadores e pesquisadores não identifiquem mais falhas na armadura de privacidade e segurança do novo recurso Recall do Windows 11, o anúncio mais recente deve tornar o Recall mais seguro de usar. O tempo dirá, mas a nova direção da Microsoft para a funcionalidade é, sem dúvida, um passo na direção certa.
Fonte: Tom’s Hardware