

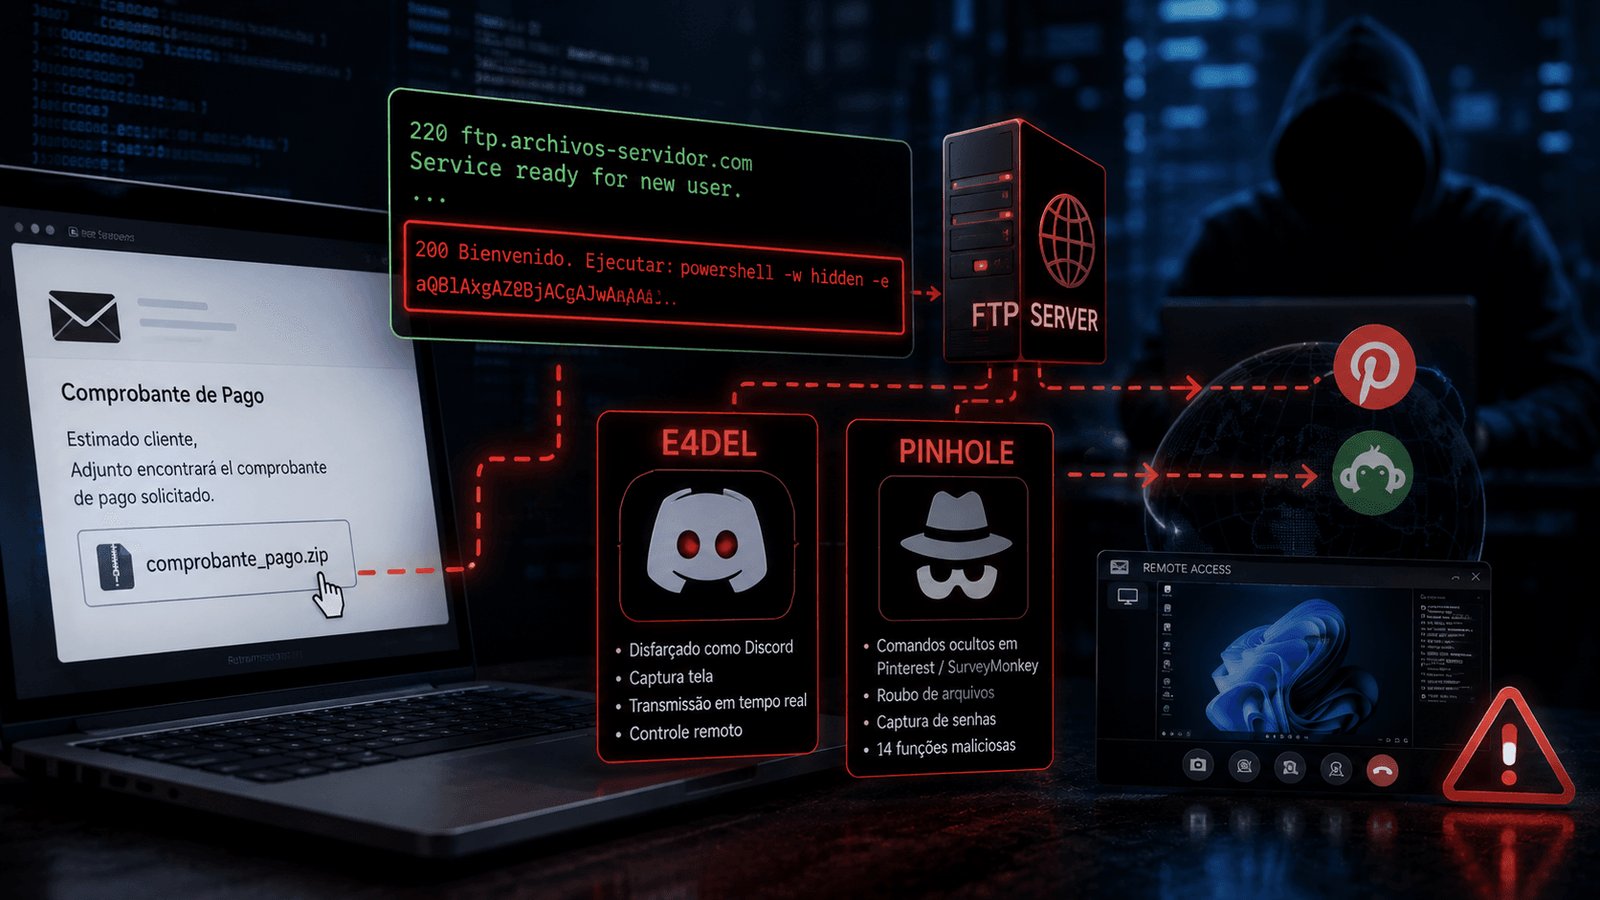
Pesquisadores de segurança identificaram uma técnica pouco convencional para infectar computadores com Windows: usar a mensagem automática de boas-vindas de servidores FTP como veículo para entregar comandos maliciosos. A campanha começou a operar no início de julho de 2026 e manteve estruturas ativas ao longo de agosto.
Segundo reportagem do Tecmundo, a movimentação foi detectada inicialmente pelo grupo independente MalwareHunterTeam, ao analisar um arquivo suspeito identificado no México. A empresa de inteligência SOCRadar aprofundou a investigação e publicou relatório técnico confirmando a tática.
Como o ataque acontece, passo a passo
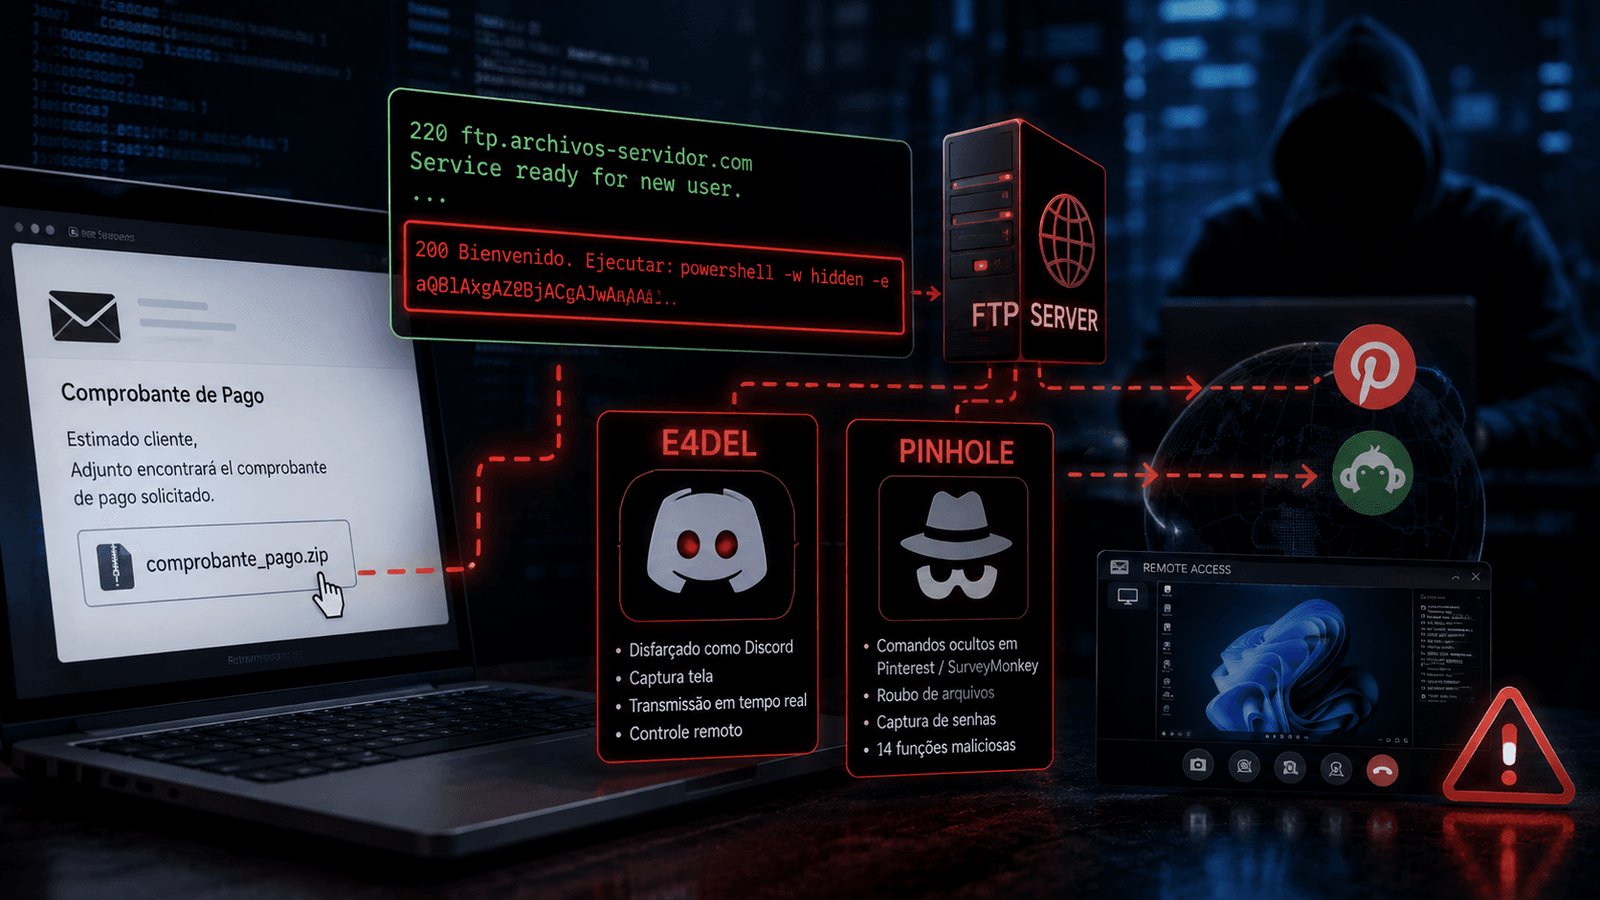
- A vítima recebe um e-mail falso com arquivo compactado em anexo, geralmente disfarçado de comprovante de pagamento em espanhol;
- Dentro do arquivo há um atalho malicioso. Ao ser aberto, ele executa instruções que conectam a um servidor FTP remoto;
- O servidor responde com sua mensagem de saudação — texto que normalmente serviria apenas para identificar a máquina conectada;
- Essa mensagem, porém, contém comandos ocultos que acionam a instalação das ameaças.
A sacada dos criminosos foi transformar uma resposta trivial de protocolo em canal de comando e controle. Como observou a equipe da SOCRadar, é um caminho inédito: enquanto a maioria dos atacantes se camufla em serviços web legítimos e de tráfego intenso, mensagens de servidor FTP eram território inexplorado.
Os dois malwares distribuídos
E4del
O E4del se disfarça sob a assinatura digital do aplicativo Discord para evitar alertas de segurança e roda silenciosamente em segundo plano. Suas capacidades incluem gravar a tela, transmitir o monitor ao vivo e executar comandos no sistema.
PINHOLE
O PINHOLE é o mais sofisticado dos dois. Ele divide o código em camadas protegidas na memória do computador, dificultando análise por antivírus, e busca endereços de controle escondidos em publicações de plataformas populares — painéis do Pinterest e questionários do SurveyMonkey foram citados no relatório.
São 14 funções diferentes, incluindo busca e roubo de arquivos, encerramento de processos do sistema, captura de tela e execução de ferramentas voltadas a extrair credenciais e senhas salvas em navegadores.
Vai investir em tecnologia para a sua empresa?
Na GOIG você compra em canais oficiais com garantia, paga 10% mais barato no PIX ou parcela em até 12x sem juros, e ainda conta com faturamento empresarial em até 90 dias e nota fiscal eletrônica para CNPJ.
Ver softwares de segurança na GOIGPedir orçamento no WhatsApp
Por que isso deveria preocupar o setor de TI
Há um detalhe que a própria SOCRadar destacou e que joga a favor da defesa: conexões FTP diretas tendem a chamar atenção justamente por serem um protocolo pouco comum no tráfego diário da maioria das empresas hoje.
Ou seja, a técnica é criativa, mas deixa rastro visível para quem monitora tráfego de saída. O problema é que muitas organizações simplesmente não monitoram.
O alerta sobre o volume
Os registros analisados indicavam apenas 11 execuções da ameaça no momento do estudo. Os analistas acreditam tratar-se da fase inicial da campanha — o que significa que o pior provavelmente ainda não aconteceu. A SOCRadar avaliou a técnica como altamente versátil e facilmente adaptável a campanhas de engenharia social do tipo ClickFix.
Medidas práticas de proteção
- Bloqueie execução de arquivos de atalho (.lnk) provenientes de e-mail e de arquivos compactados — é o ponto de entrada da campanha;
- Restrinja conexões FTP de saída no firewall. Se a empresa não usa FTP, não há motivo para permitir;
- Monitore tráfego de saída em busca de conexões a destinos incomuns;
- Adote detecção comportamental — assinatura digital falsificada engana antivírus baseado apenas em reputação;
- Desative o salvamento de senhas no navegador e migre para um gerenciador corporativo;
- Treine a equipe: comprovante de pagamento inesperado, especialmente em idioma estrangeiro, é sinal clássico de fraude;
- Mantenha backup isolado, fora do alcance da rede comprometida.
Segurança começa no básico
Campanhas assim reforçam algo desconfortável: a criatividade técnica dos atacantes é alta, mas o vetor de entrada continua sendo o mesmo de sempre — um e-mail convincente e um clique apressado.
Antes de investir em ferramentas caras, vale garantir o fundamento: sistemas atualizados, permissões mínimas, backup testado de verdade e uma equipe que sabe reconhecer um anexo suspeito. Como mostra o caso relatado pelo Tecmundo, a barreira mais eficaz costuma ser a mais simples.
Perguntas frequentes
Como funciona o ataque via servidor FTP?
A vítima abre um atalho recebido por e-mail. Esse atalho conecta a um servidor FTP e interpreta a mensagem de boas-vindas como comando, executando instruções ocultas que instalam o malware.
Quais malwares são distribuídos nessa campanha?
Dois cavalos de troia de acesso remoto: o E4del, que grava e transmite a tela, e o PINHOLE, que rouba arquivos e credenciais salvas em navegadores.
Por que a técnica é difícil de detectar?
Porque o tráfego FTP inicial parece legítimo e o comando trafega dentro de uma resposta de protocolo comum. O PINHOLE ainda busca endereços de controle em páginas populares da internet.
Como proteger a empresa desse tipo de ataque?
Bloqueie a execução de arquivos de atalho vindos de e-mail, restrinja conexões FTP de saída, mantenha EDR atualizado e treine a equipe para desconfiar de comprovantes de pagamento inesperados.
Antivírus tradicional resolve?
Ajuda, mas não basta. A campanha usa técnicas de ofuscação em memória e assinatura digital falsificada. Detecção comportamental e monitoramento de tráfego de saída são essenciais.
Feche sua compra com condições de empresa
A GOIG é especialista em soluções de tecnologia e infraestrutura para empresas: produtos de canais oficiais com garantia, 10% de desconto no PIX, até 12x sem juros no cartão, faturamento empresarial em até 90 dias e nota fiscal eletrônica para CNPJ. Na primeira compra, use o cupom BEMVINDOGOIG e leve 5% de desconto.
Ver softwares de segurança na GOIGPedir orçamento no WhatsApp