

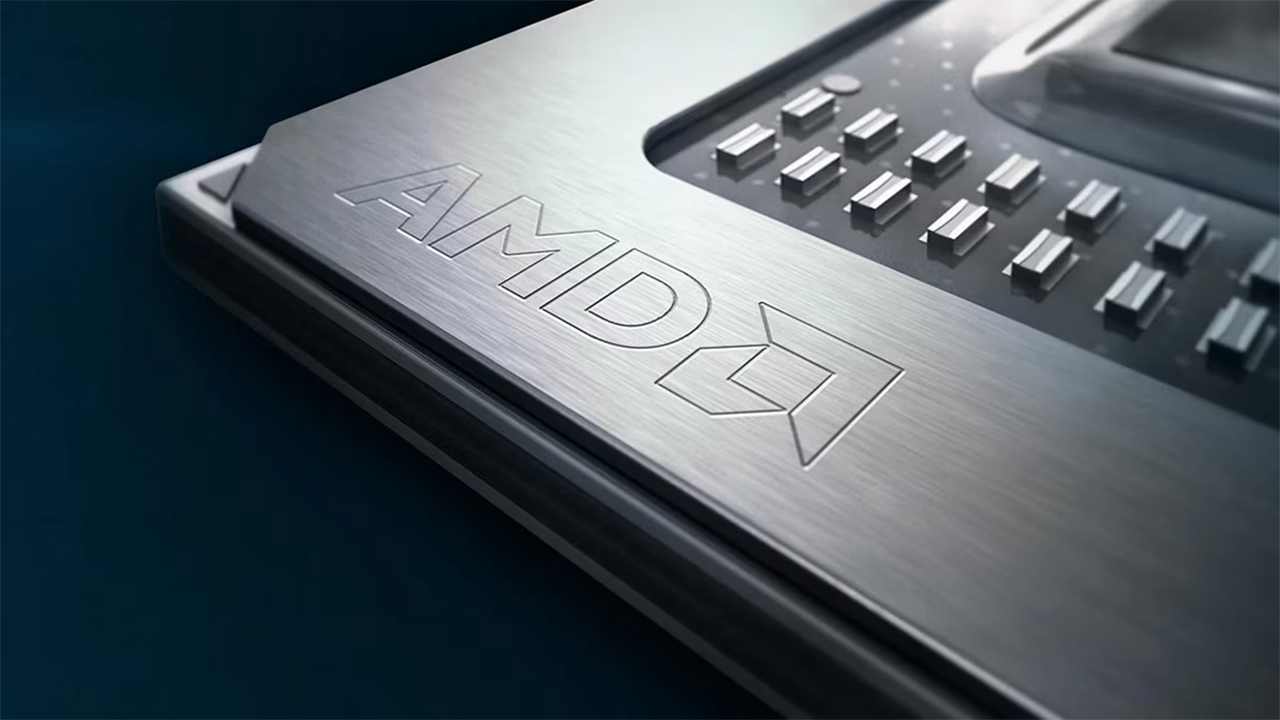
‘Sinkclose’ é o nome de uma vulnerabilidade de segurança significativa recentemente descoberta que afeta praticamente todos os processadores da AMD lançados desde 2006. Essa falha permite que atacantes se infiltrem profundamente em um sistema, tornando extremamente difícil detectar ou remover software malicioso. O problema é tão grave que, em alguns casos, pode ser mais fácil abandonar uma máquina infectada do que repará-la, relata a Wired.
Há boas notícias, no entanto: como não foi descoberta por 18 anos, provavelmente não foi usada. Além disso, a AMD está corrigindo suas plataformas para protegê-las, embora nem todos os processadores afetados tenham recebido um patch ainda.
Sinkclose evade antivírus e persiste mesmo após reinstalação do sistema operacional
A vulnerabilidade Sinkclose permite que hackers executem código dentro do System Management Mode (SMM) dos processadores AMD, uma área altamente privilegiada, tipicamente reservada para operações críticas de firmware. Para explorar essa falha, os atacantes precisam primeiro obter acesso ao kernel do sistema, o que não é fácil, mas é possível. No entanto, o sistema já deve ter sido comprometido por algum outro ataque.
Uma vez que esse acesso é garantido, a vulnerabilidade Sinkclose permite que os perpetradores instalem malware bootkit que evade a detecção por ferramentas antivírus padrão, permanecendo quase invisível dentro do sistema e podendo persistir mesmo após a reinstalação do sistema operacional.
A vulnerabilidade aproveita um recurso ambíguo nos chips AMD conhecido como TClose, que é destinado a manter a compatibilidade com dispositivos mais antigos. Manipulando esse recurso, os pesquisadores conseguiram redirecionar o processador para executar seu próprio código no nível SMM. Esse método é complexo, mas fornece aos atacantes controle profundo e persistente sobre o sistema.
Os pesquisadores de segurança Enrique Nissim e Krzysztof Okupski, da IOActive, identificaram a vulnerabilidade Sinkclose. Eles a apresentarão na conferência Defcon amanhã.
“Para aproveitar a vulnerabilidade, um hacker já deve possuir acesso ao kernel do computador, o núcleo do seu sistema operacional”, lê-se em um comunicado da AMD emitido à Wired. A AMD compara a técnica Sinkclose a ganhar acesso aos cofres de um banco depois de já ter passado pelos alarmes, guardas e a porta do cofre.
Nissim e Okupski apontam que, embora explorar o Sinkclose exija acesso ao nível do kernel, vulnerabilidades nesse nível são frequentemente descobertas em sistemas Windows e Linux. Eles sugerem que hackers avançados patrocinados por estados provavelmente já possuem as ferramentas para explorar esses tipos de vulnerabilidades. Segundo os pesquisadores, exploits de kernel estão prontamente disponíveis, tornando o Sinkclose o próximo passo para os atacantes. Para remover o malware, seria necessário abrir o computador, conectar-se a uma parte específica de sua memória usando um programador SPI Flash, inspecionar cuidadosamente a memória e, em seguida, remover o malware.
Impacta uma ampla gama de CPUs AMD
A falha Sinkclose impacta uma ampla gama de processadores AMD usados em PCs de clientes, servidores e sistemas embarcados. Infelizmente, os processadores mais recentes da AMD baseados em Zen, com o recurso Secure Boot da plataforma não implementado corretamente por um fabricante de computador ou produtores de placa-mãe, são especialmente vulneráveis no sentido de que é mais difícil detectar malware instalado no enclave seguro da AMD.
Os pesquisadores esperaram 10 meses antes de divulgar a vulnerabilidade para dar mais tempo à AMD para abordá-la. A AMD reconheceu a vulnerabilidade e começou a lançar opções de mitigação para produtos afetados, incluindo seus processadores EPYC para datacenters e Ryzen para PCs. Patches para alguns produtos já foram emitidos, com mais esperados em breve. No entanto, a AMD ainda não divulgou como abordará a vulnerabilidade em todos os dispositivos afetados.
Os pesquisadores alertam que a vulnerabilidade representa um risco significativo, e os usuários não devem atrasar a implementação de quaisquer correções disponíveis para proteger seus sistemas. Nissim e Okupski enfatizam a importância de aplicar esses patches assim que estiverem disponíveis, apesar da dificuldade em explorar o ‘backdoor’. Eles argumentam que hackers sofisticados patrocinados por estados já podem possuir os meios para explorar essa vulnerabilidade, tornando as atualizações oportunas cruciais para manter a segurança do sistema.
Fonte: Wired