

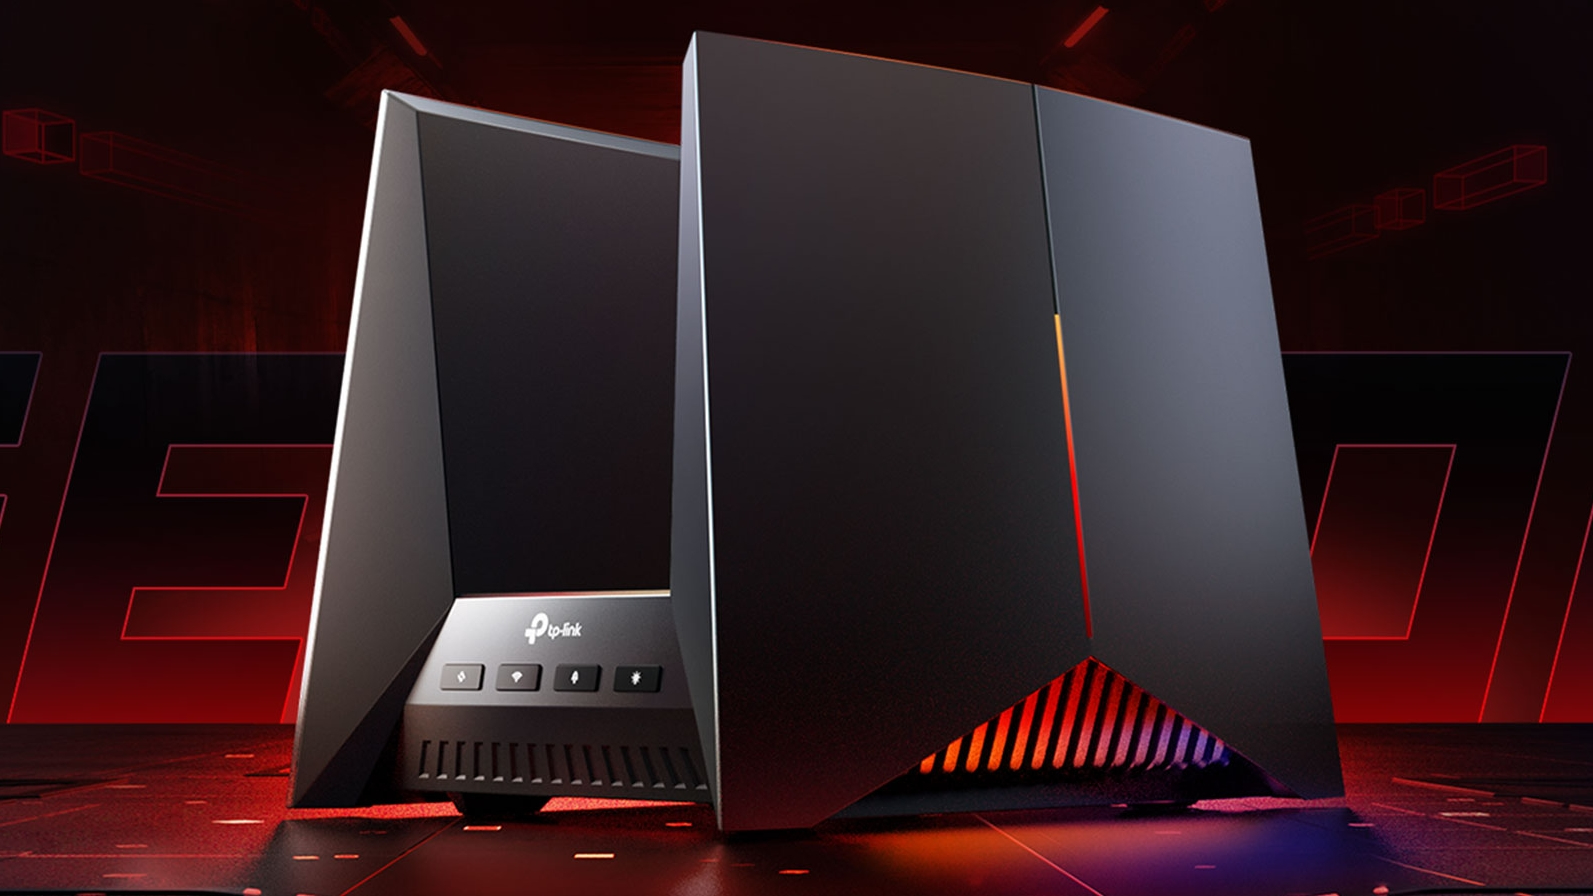
O presidente do ‘Select Committee on the Chinese Communist Party’, John Moolenar, e o membro de classificação Raja Krishnamoorthi solicitaram formalmente ao Departamento de Comércio e outras agências que investiguem dispositivos de rede fabricados na China, particularmente aqueles feitos pela TP-Link, devido ao potencial risco de cibersegurança que eles representam por causa de seu grau incomum de vulnerabilidades e outros motivos mencionados na carta.
A carta menciona que a TP-Link fabrica múltiplos produtos Wi-Fi, incluindo roteadores, e, portanto, é preocupante, dado as vulnerabilidades documentadas encontradas em seus roteadores Wi-Fi. Além disso, a TP-Link possui a maior oferta de produtos Wi-Fi no mundo, e 95% dos americanos usam roteadores SOHO a partir de 2023. Esses dispositivos também estão sendo usados em bases militares e pelos membros militares e suas famílias. A carta menciona empresas como a ‘Army and Air Force Exchange Service’ e a ‘My Navy Exchange’, que vendem produtos para clientes autorizados que são militares em serviço ativo, aposentados, reservistas, veteranos, civis do Departamento de Defesa e membros da família.
Outro motivo mencionado na carta é a exigência de conformidade da empresa com o governo chinês conforme suas leis. Os congressistas disseram: “Empresas como a TP-Link são obrigadas a fornecer dados ao governo da RPC (República Popular da China) e a cumprir as demandas de seu aparato de segurança nacional.”
A carta enfatiza ainda as ameaças do Volt Typhoon e outros grupos de Ameaça Persistente Avançada (APT) da RPC. O Departamento de Comércio tem o poder de restringir ou banir certos produtos que representam uma ameaça, como fez com tecnologias de rede fabricadas por empresas como ZTC e Huawei.
Vulnerabilidades de segurança não são exclusivas de uma empresa específica e incluem produtos além de dispositivos de rede. Múltiplas empresas (incluindo fabricantes de roteadores) enfrentaram situações onde suas vulnerabilidades foram exploradas e eventualmente corrigidas. No entanto, o uso de roteadores SOHO é particularmente preocupante neste caso, dada a posição que o pessoal militar teria e as informações sensíveis transmitidas com qualquer um desses roteadores sendo usados como meio.
Os membros solicitaram conjuntamente que a investigação seja concluída até o final de agosto. Portanto, uma vez que a investigação esteja completa, devemos receber informações do Departamento de Comércio e suas ações contra qualquer ameaça potencial, se justificadas.
Fonte: Tom’s Hardware