


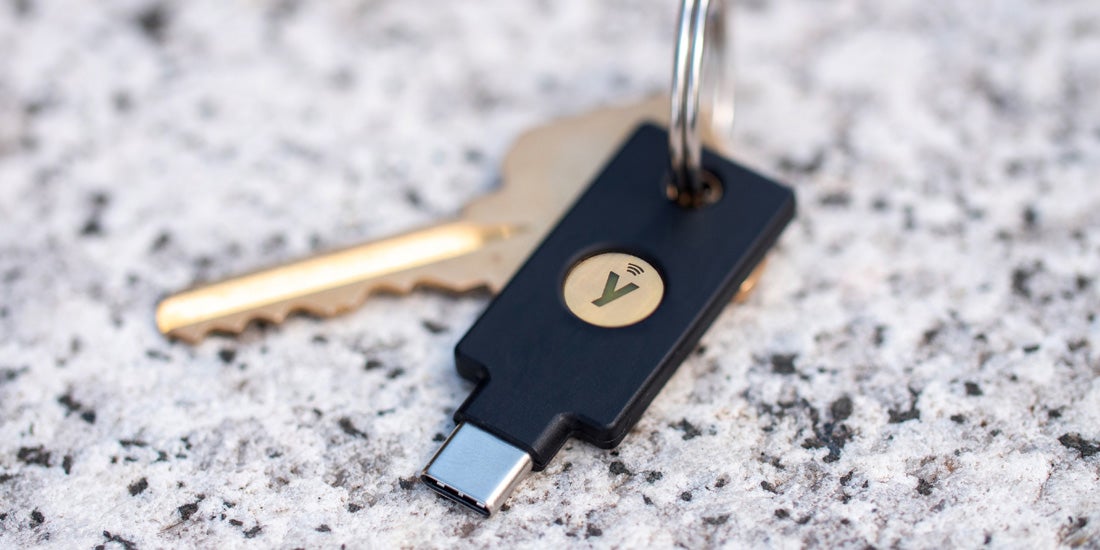
Uma vulnerabilidade crítica de segurança foi descoberta afetando muitos dispositivos de autenticação de dois fatores YubiKey, comprometendo sua segurança sem uma correção à vista. O aviso de segurança da Yubico confirmou que as séries Yubikey 5 e Security Key anteriores ao firmware 5.7 estão permanentemente vulneráveis a um ataque de clonagem de alto nível. No entanto, o usuário médio não deve se preocupar muito com a vulnerabilidade.
As séries Yubikey 5, YubiHSM 2 e outros produtos de autenticação de dois fatores da Yubico e de outros fornecedores que utilizam o chip TPM da série Infineon SLB96xx são vulneráveis ao novo ataque descoberto. Pesquisadores de segurança da NinjaLab testaram produtos Yubikey 5 — devido a serem as ferramentas de autenticação FIDO mais comuns — e descobriram que um problema na biblioteca da Infineon permite que atores mal-intencionados clonem as chaves. Todos os chips Infineon, desde 14 anos atrás, que executam qualquer versão de sua biblioteca criptográfica, estão vulneráveis ao mesmo ataque.
Dispositivos físicos de autenticação de dois fatores FIDO, como os Yubikeys, são conveniências extremamente valiosas para usuários que desejam economizar tempo em comparação ao uso de um aplicativo autenticador ao fazer login em computadores, sites ou aplicativos seguros. Usuários potenciais incluem desde trabalhadores do governo com segredos sensíveis até aqueles que não têm nada a esconder, mas acham legal ligar o computador com uma chave.
Este ataque de clonagem é uma fraqueza grave para qualquer ferramenta de 2FA, embora os materiais necessários para realizá-lo tornem a fraqueza irrelevante para a maioria dos consumidores. O ataque primeiro requer que os atores mal-intencionados obtenham a chave, ponto em que a chave já está completamente comprometida. Depois, após abrir a chave, o dispositivo Yubikey deve ser conectado a um setup de $45.000 (embora os pesquisadores acreditem que um setup de $11.000 funcionaria bem) para ler medições de canal lateral eletromagnético. Este processo leva uma hora para capturar emissões EM e depois um dia para clonar a chave. Agora que o chip Infineon foi comprometido com sucesso, a chave pode ser clonada, e o original pode ser reassemblado e devolvido furtivamente ao seu dono.
A complexidade dos passos necessários para realizar o ataque torna seu risco no mundo real próximo de zero para a maioria dos proprietários de um Yubikey. No entanto, aqueles com informações altamente sensíveis, como funcionários do governo, jornalistas ou trabalhadores da saúde, podem precisar considerar a substituição do hardware afetado por hardware mais novo sem a vulnerabilidade. Quando perguntamos à Yubico sobre o assunto, um porta-voz da empresa deu a seguinte declaração:
“Este problema foi descoberto na biblioteca criptográfica da Infineon, que é usada em versões mais antigas dos dispositivos Yubico. As chaves de segurança de hardware das séries YubiKey 5 e Security Key mais recentes disponíveis para compra em Yubico.com incluem o firmware 5.7. O firmware 5.7 contém a própria biblioteca criptográfica da Yubico e esses novos dispositivos não são impactados pela vulnerabilidade da Infineon.
FIDO é o protocolo mais forte e resistente a phishing. A Yubico (e os pesquisadores em seu relatório) recomendam fortemente o uso contínuo de autenticadores FIDO em vez de métodos de autenticação mais fracos, como OTP ou SMS.
Para ajudar a evitar ameaças locais e físicas, os usuários devem continuar a tomar precauções para manter o controle físico de seus YubiKeys. No caso de um YubiKey ser perdido ou roubado, os usuários devem sempre desregistrar prontamente as chaves com aplicativos e serviços associados. Isso também apoia a prática recomendada de ter uma chave principal e uma de backup.“
A Yubico tem vendido produtos com seu firmware 5.7.0 e mais recente desde maio deste ano. Por razões de segurança, o firmware não pode ser atualizado retroativamente para produtos mais antigos, então aqueles interessados em substituir produtos afetados devem procurar produtos Yubico com firmware 5.7.0 ou mais recente ou outros fabricantes de chaves 2FA.
Fonte: Yubico